

Un white hat hacker (hacker « chapeau blanc », ou hacker éthique) est un spécialiste de la sécurité informatique qui attaque un système avec l'autorisation écrite de son propriétaire, pour trouver les failles avant les vrais attaquants. Mêmes outils, mêmes techniques qu'un pirate. La différence tient en un mot : le consentement.
L'expression vient des westerns américains, où le héros portait un chapeau blanc et le méchant un chapeau noir. Elle a donné trois familles : le white hat qui protège, le black hat qui attaque, et le grey hat qui joue entre les deux.
Dans ce guide : la définition d'un white hat hacker, ce qu'il fait concrètement pendant une mission, ce qui le sépare d'un black hat et d'un grey hat, le cadre légal en France, et quand une entreprise a intérêt à en faire venir un.
Définition : qu'est-ce qu'un white hat hacker ?
Un white hat hacker a les compétences d'un attaquant et l'éthique d'un défenseur. Il casse pour réparer, jamais pour nuire.
Un white hat hacker est un expert qui réalise des tests d'intrusion autorisés (pentest) et des audits de sécurité. Il cherche les vulnérabilités d'un site, d'une application, d'un réseau ou d'une organisation, prouve qu'elles sont exploitables, puis explique comment les corriger.
Les cinq règles d'un white hat
- Autorisation : rien ne commence sans contrat signé et périmètre écrit (adresses, applications, dates, techniques permises).
- Proportion : il prouve la faille sans casser la production ni copier plus de données que nécessaire.
- Confidentialité : ce qu'il découvre reste entre lui et son client.
- Traçabilité : chaque action est notée et se retrouve dans le rapport final.
- Utilité : le livrable n'est pas une liste de failles, c'est un plan de correction classé par priorité.
Ce que fait un white hat hacker pendant une mission
- Reconnaissance : cartographier ce qui est exposé sur Internet (sous-domaines, services, fuites publiques).
- Recherche de failles : injections, contrôle d'accès cassé, mots de passe faibles, configurations oubliées.
- Exploitation contrôlée : démontrer l'impact réel, par exemple l'accès à un compte administrateur ou à une base clients.
- Rapport : chaque faille avec sa preuve, son niveau de gravité et sa correction.
- Contre-test : vérifier après correction que la porte est bien fermée.
Pour voir à quoi ressemble ce travail, nous publions nos propres comptes rendus de challenges offensifs sur la page Writeups : 8 au moment où nous écrivons ces lignes, sur HackTheBox et Root-Me, dont Atlas et Store. Le format est le même que celui du rapport remis à un client.
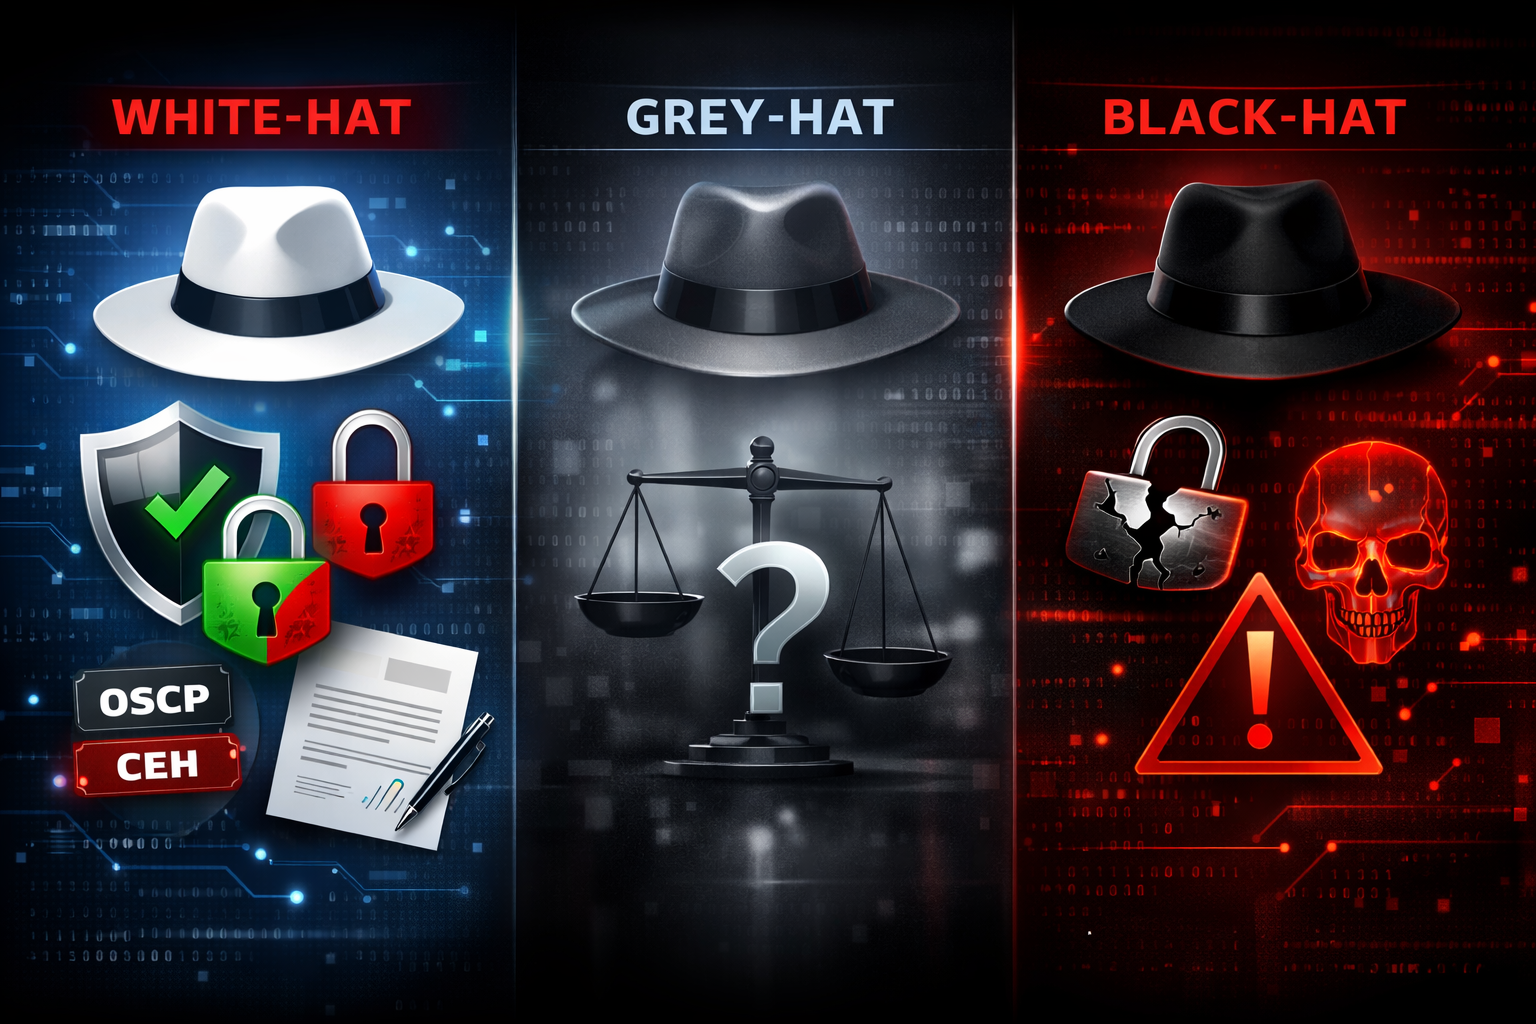
White hat, black hat, grey hat : quelles différences ?
Les trois chapeaux ont souvent le même niveau technique. Ce qui les sépare, c'est l'autorisation et l'intention.
White hat hacker : le défenseur
- Cadre : mandaté par l'entreprise, contrat et périmètre écrits.
- Missions : test d'intrusion, audit de code, audit de configuration, simulation de phishing, red team.
- Statut légal : légal, parce qu'autorisé.
- But : que l'entreprise corrige avant d'être attaquée.
Black hat hacker : l'attaquant
- Cadre : aucun, il agit sans autorisation.
- Actions : intrusion, vol de données, rançongiciel, revente d'accès, déni de service.
- Statut légal : illégal. En France, l'accès frauduleux à un système est puni par les articles 323-1 et suivants du Code pénal.
- But : argent, sabotage ou espionnage.
Grey hat hacker : entre les deux
- Cadre : il cherche des failles sans y avoir été invité, puis prévient la cible, parfois en demandant une récompense.
- Statut légal : flou dans l'intention, mais l'accès sans autorisation reste une infraction, même avec de bonnes intentions.
- Exemple : quelqu'un entre dans l'espace client d'un site marchand, puis écrit au site pour signaler la faille. Le site peut porter plainte.
La voie légale pour un chercheur indépendant existe : les programmes de bug bounty, où l'entreprise publie ses règles et son périmètre. Le hacker qui les respecte redevient un white hat.
Pourquoi faire appel à un white hat hacker pour votre entreprise ?
Un attaquant n'a besoin que d'une faille. Un white hat la cherche à sa place, à une date choisie, avec un rapport à la fin.
Ce que vous y gagnez
- Les failles trouvées avant les attaquants, avec la preuve de leur impact.
- Un plan de correction classé par priorité, lisible par vos équipes techniques.
- Une preuve d'audit pour vos clients, vos assureurs et vos obligations (RGPD, NIS2, ISO 27001).
- Un contre-test qui confirme que les corrections tiennent.
Quand faire venir un hacker éthique ?
- Avant une mise en ligne : nouveau site, nouvelle application, nouvelle API.
- Après un incident : comprendre par où l'attaquant est entré. Urgence en cours : cyberattaque ou site piraté.
- Régulièrement : une fois par an, ou à chaque changement important.
- Pour une conformité : entreprise concernée par NIS2, client grand compte qui exige un audit.
Les prestations d'un white hat chez White-Hat
- Test d'intrusion d'un site, d'une application ou d'un réseau.
- Audit de code source.
- Simulation de phishing pour mesurer la réaction de vos équipes.
- Red team : une attaque complète, de l'extérieur jusqu'aux données sensibles.
- Audit de conformité NIS2.
Vous préférez comparer plusieurs hackers éthiques indépendants ? La place de marché Hackersdate permet de publier un besoin et de recevoir les propositions d'experts vérifiés.
Questions fréquentes sur les white hat hackers
Un white hat hacker, c'est légal ?
Oui, à une condition : l'autorisation écrite du propriétaire du système, avec un périmètre défini. Sans elle, la même action devient un accès frauduleux, quelles que soient les intentions.
Quelle différence entre hacker éthique et pentester ?
Le pentester est le métier le plus courant du white hat hacker : il réalise des tests d'intrusion. « Hacker éthique » est le terme plus large, qui couvre aussi la recherche de failles, le bug bounty ou la red team.
Quelles certifications pour un white hat hacker ?
Les plus reconnues sont l'OSCP (Offensive Security), le CEH (EC-Council) et, plus avancées, l'OSEP, le CRTO ou l'OSWE. Les plateformes d'entraînement comme HackTheBox et Root-Me servent de terrain d'entraînement, et les writeups publiés montrent le niveau réel.
Comment se passe un premier contact ?
Par un échange de 30 minutes, sans engagement, pour cadrer le périmètre et le budget. Vous pouvez nous écrire ici.
Demander un audit
Lire la suite